Keamanan
Cara Blokir Website di FortiGate: Panduan Web Filtering menggunakan FortiGuard dan Static URL Filter
Panduan web filtering FortiGate: blokir website berdasarkan kategori FortiGuard atau URL wildcard, terapkan ke firewall policy, lalu verifikasi lewat log.

Mengelola akses internet di lingkungan perusahaan merupakan salah satu tugas penting administrator jaringan. Tanpa pengaturan yang tepat, pengguna dapat mengakses situs yang tidak relevan, berisiko, atau bahkan mengancam keamanan jaringan. FortiGate Web Filtering menyediakan beberapa metode untuk memblokir website secara efektif, baik berdasarkan kategori maupun URL tertentu.
Apa itu web filtering di FortiGate?
Web filtering FortiGate adalah fitur keamanan untuk mengontrol akses pengguna ke website tertentu melalui firewall. Dengan fitur ini, administrator dapat membatasi akses ke situs berdasarkan kategori, domain, atau URL, sehingga penggunaan internet menjadi lebih aman, produktif, dan sesuai kebijakan perusahaan.
FortiGate menyediakan dua metode utama web filtering:
| Metode | Cara kerja | Cocok untuk |
|---|---|---|
| FortiGuard Category Based Filter | Memblokir berdasarkan kategori website yang dikelola layanan FortiGuard | Memblokir banyak website sekaligus |
| Static URL Filter | Memblokir domain atau URL tertentu dengan metode wildcard | Memblokir domain tertentu secara manual |
Agar inspeksi website, terutama trafik HTTPS, berjalan optimal, kedua metode disarankan memakai proxy-based inspection.
Persiapan sebelum konfigurasi
Sebelum mengonfigurasi Web Filter di FortiGate, siapkan:
- Perangkat FortiGate firewall, fisik maupun virtual (misalnya di EVE-NG).
- Komputer klien (PC, laptop, atau virtual machine) yang terhubung ke jaringan internal.
- Firewall policy yang sudah mengizinkan koneksi dari LAN ke internet.
- Lisensi FortiGuard Web Filtering aktif jika ingin menggunakan metode berbasis kategori.
Opsi 1: FortiGuard Category Based Filter
FortiGuard Category Based Filter mengelompokkan jutaan website ke dalam berbagai kategori secara otomatis, misalnya Social Networking, Games, Streaming Media, Adult Content, Malware, Phishing, News, Business, dan banyak kategori lainnya. Dengan metode ini, administrator tidak perlu memasukkan domain satu per satu karena FortiGate mengklasifikasikan website melalui database FortiGuard. Untuk membaca trafik web modern yang terenkripsi HTTPS, mode proxy-based digunakan di sini.
Langkah konfigurasi
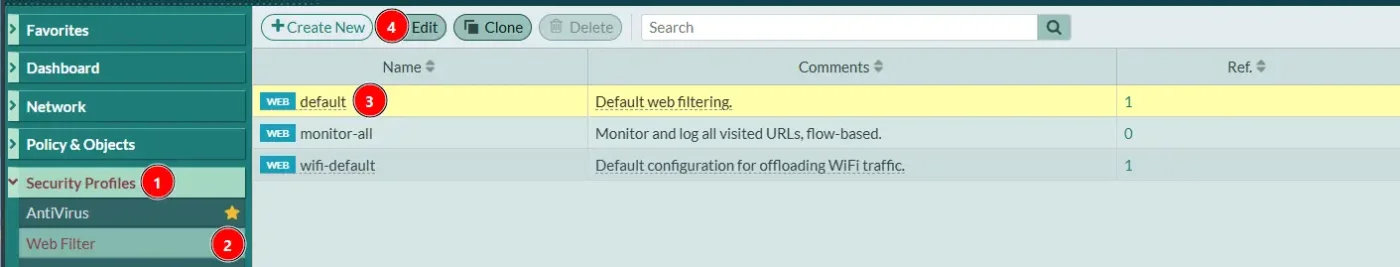
- Masuk ke menu Security Profiles → Web Filter.
- Pilih profil Web Filter yang akan digunakan, misalnya
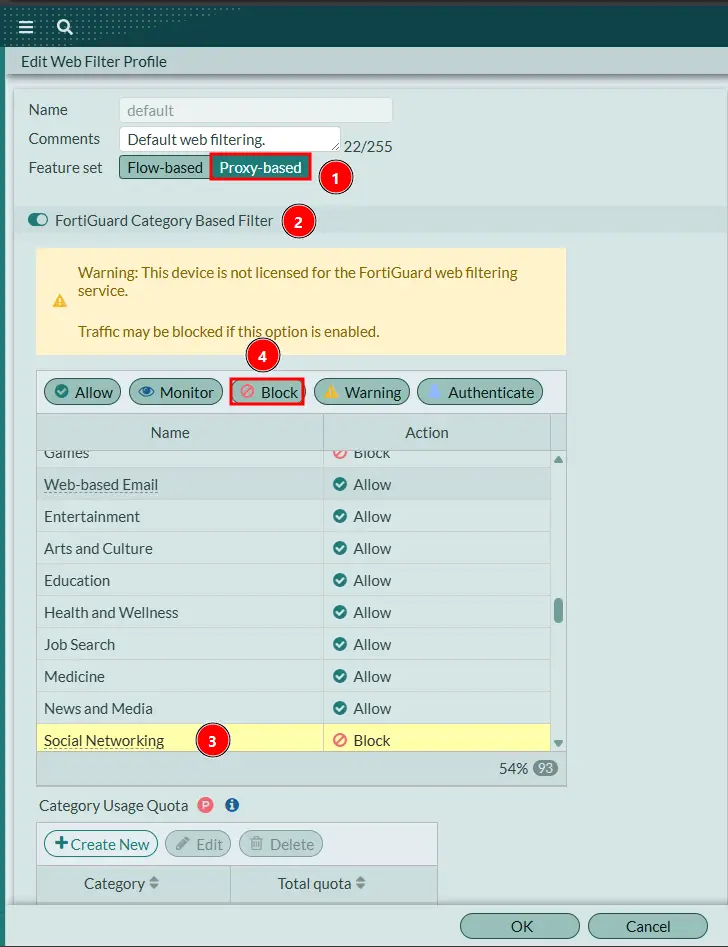
default. - Pada bagian Feature set, ubah mode dari Flow-based menjadi Proxy-based agar inspeksi HTTPS lebih optimal.
- Aktifkan FortiGuard Category Based Filter.
- Pilih kategori website yang ingin dibatasi, misalnya Social Networking, Games, atau Streaming Media.
- Tentukan aksi untuk kategori tersebut (lihat tabel di bawah).
- Klik OK untuk menyimpan konfigurasi.
| Aksi | Hasil |
|---|---|
| Allow | Mengizinkan akses. |
| Monitor | Mencatat aktivitas tanpa memblokir. |
| Block | Memblokir akses dan menampilkan halaman Web Page Blocked. |
Opsi 2: Static URL Filter (wildcard)
Untuk memblokir atau mengecualikan domain tertentu tanpa bergantung pada kategori FortiGuard, gunakan Static URL Filter dengan metode wildcard. Karakter bintang (*) mencakup domain utama beserta seluruh subdomainnya. Contoh:
*facebook.com**detik.com**youtube.com*
Dengan aturan tersebut, alamat seperti www.facebook.com, m.facebook.com, maupun subdomain lainnya mengikuti aturan yang sama.
Langkah konfigurasi
- Masuk ke menu Security Profiles > Web Filter, lalu edit profil
default. - Pastikan Feature set diset ke Proxy-based agar aturan URL filter mampu membaca jalur enkripsi HTTPS.
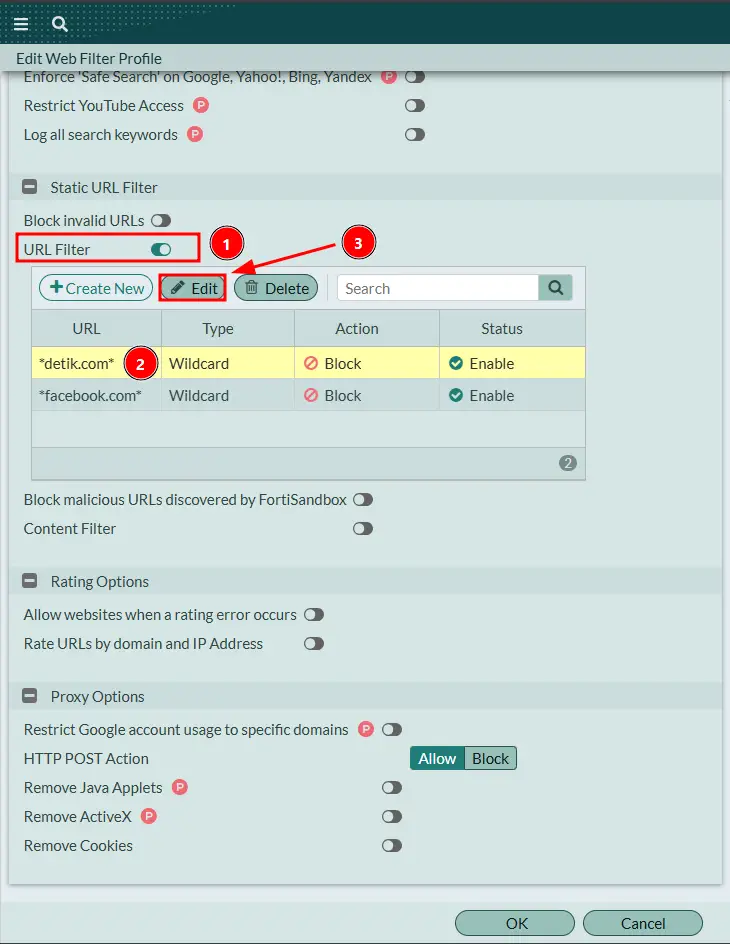
- Scroll ke bagian Static URL Filter, lalu aktifkan toggle URL Filter.
- Klik +Create New untuk membuat aturan baru:
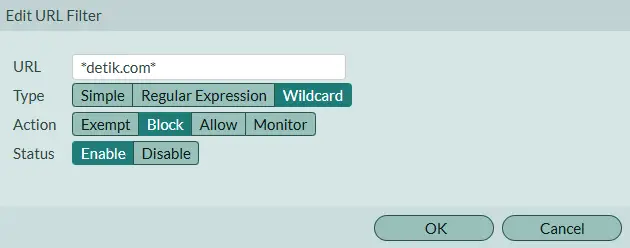
- URL: domain target dengan format wildcard, misalnya
*detik.com*atau*facebook.com*. - Type: pilih Wildcard (wajib agar karakter
*terbaca untuk mencakup seluruh subdomain). - Action: pilih Block.
- Status: pilih Enable.
- URL: domain target dengan format wildcard, misalnya
- Klik OK, lalu klik OK sekali lagi di bagian bawah editor profil.
Menerapkan Web Filter ke firewall policy
Profil Web Filter harus diterapkan pada firewall policy agar aturan berjalan:
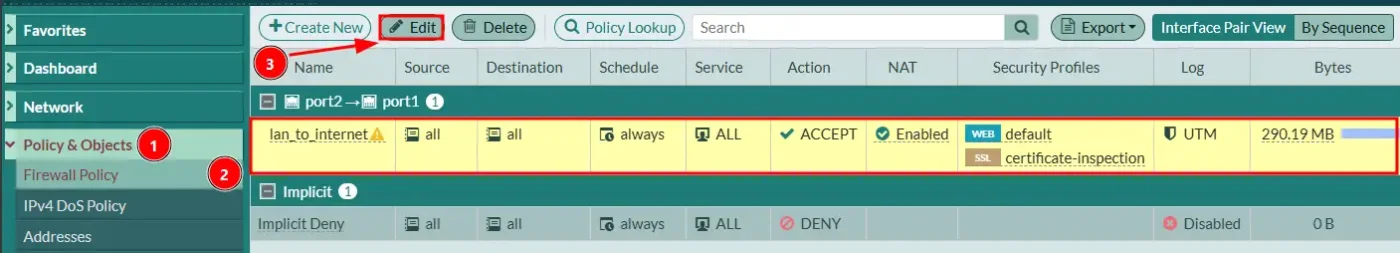
- Masuk ke menu Policy & Objects > Firewall Policy.
- Klik dua kali policy yang mengatur jalur dari internal/LAN ke internet (contoh:
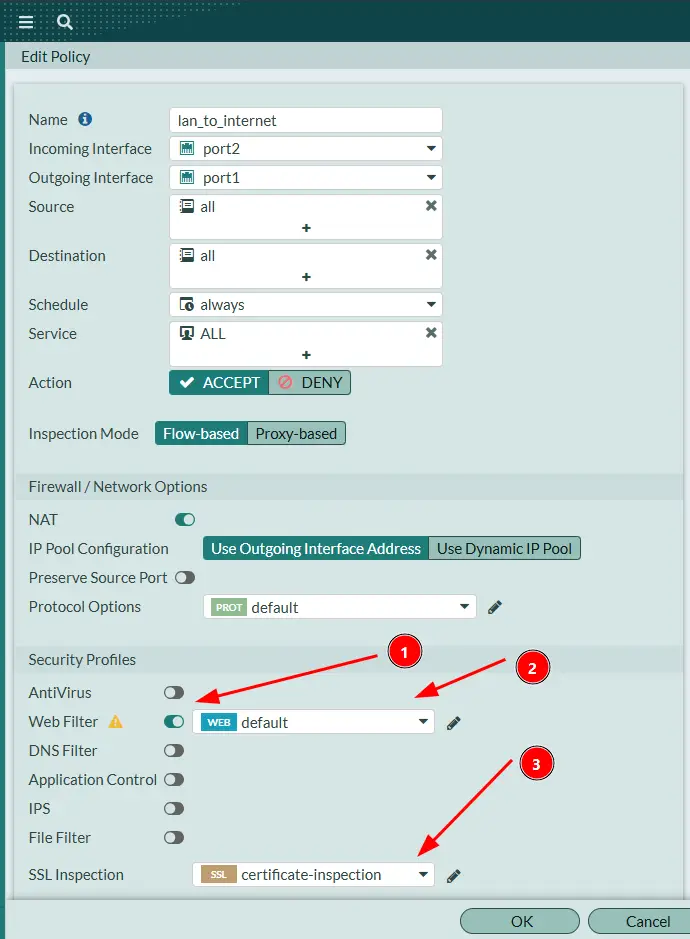
lan_to_internet). - Scroll ke bagian Security Profiles.
- Aktifkan Web Filter, lalu pilih profil yang sudah diatur (misalnya
default). - Pada SSL/SSH Inspection, pilih
certificate-inspectionataudeep-inspectionagar firewall dapat memeriksa paket data terenkripsi. - Klik OK untuk menyimpan perubahan.
Verifikasi dan monitoring
Setelah konfigurasi diterapkan, uji dari komputer klien:
- Buka browser.
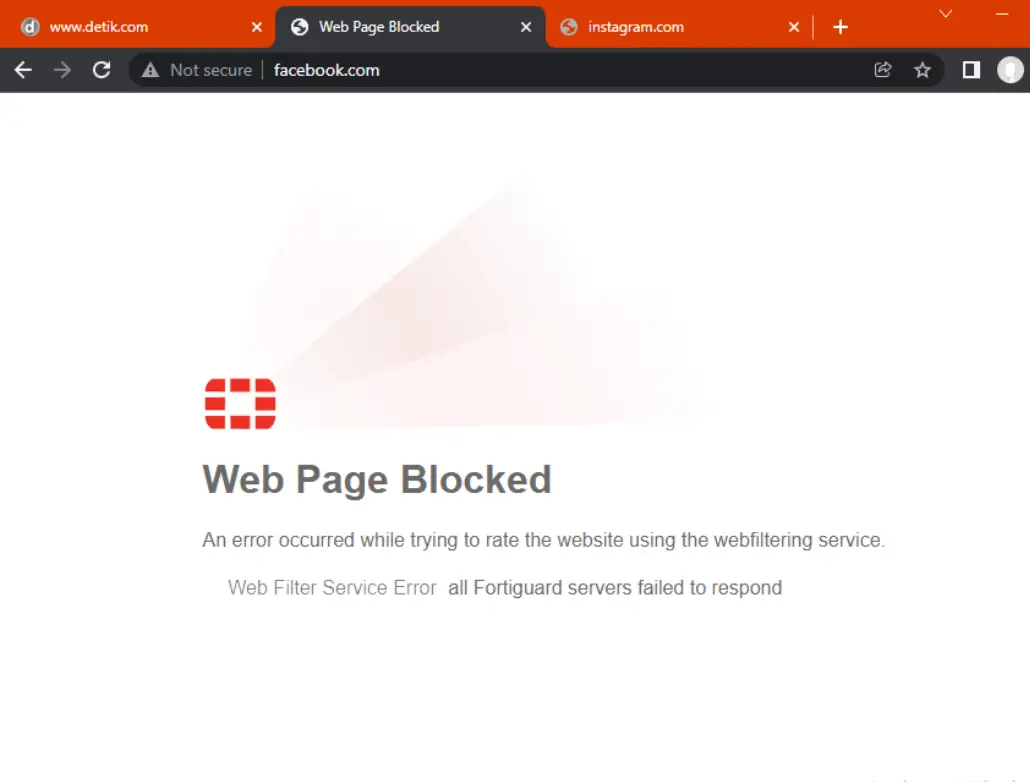
- Akses website yang telah diblokir.
- Jika konfigurasi berhasil, browser menampilkan halaman Web Page Blocked.
Untuk memastikan aturan berjalan melalui log FortiGate:
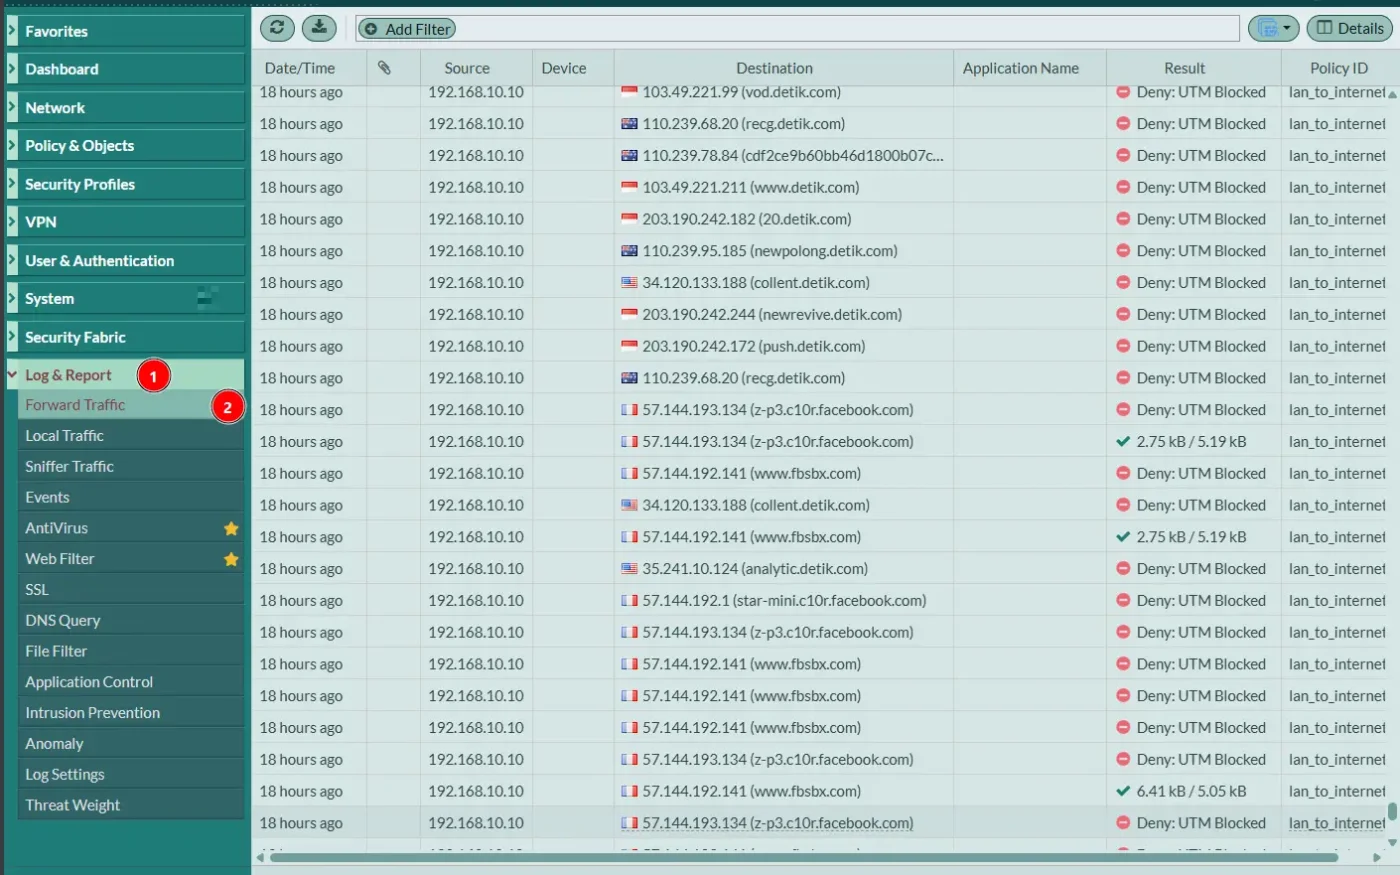
- Buka Log & Report → Forward Traffic.
- Cari aktivitas dari alamat IP klien.
- Pastikan kolom Result menampilkan Deny: UTM Blocked sebagai tanda akses berhasil diblokir.
Memantau log secara berkala membantu administrator memastikan kebijakan keamanan berjalan sesuai harapan dan memudahkan troubleshooting jika terjadi kendala.
FortiGate menyediakan web filtering yang fleksibel untuk mengontrol akses internet sesuai kebutuhan organisasi. Untuk memblokir banyak website berdasarkan kategori, FortiGuard Category Based Filter adalah pilihan paling praktis karena memanfaatkan database kategori yang selalu diperbarui. Static URL Filter lebih sesuai untuk memblokir domain tertentu secara manual dengan wildcard.
Agar inspeksi website, khususnya trafik HTTPS, berjalan optimal, gunakan proxy-based inspection serta konfigurasi SSL/SSH inspection yang sesuai pada firewall policy. Dengan web filtering yang tepat, administrator dapat meningkatkan keamanan jaringan, mengurangi akses ke website yang tidak produktif, dan menjaga kepatuhan terhadap kebijakan penggunaan internet perusahaan.
Untuk informasi produk Fortinet di Indonesia atau desain firewall dan jaringan kantor lewat layanan Network Design, silakan hubungi kami.
Diskusikan kebutuhan Fortinet Anda bersama tim kami
Ceritakan kebutuhan Anda. Tim kami siap membantu pemilihan produk, instalasi, dan konfigurasi.


